EU AI Act Compliance-Checkliste: So machen Sie Ihr Unternehmen konform
Inhalt
- Schritt 1: Alle KI-Systeme erfassen
- Schritt 2: Die eigene Rolle je System klären
- Schritt 3: Risiko einstufen
- Schritt 4: Die heute geltenden Pflichten umsetzen
- Schritt 5: Human-in-the-loop praktisch organisieren
- Schritt 6: Dokumentation, die ein Prüfer versteht
- Cloud-Dienste und Lieferanten: Was Sie vertraglich brauchen
- KI-Verordnung und DSGVO: Was ist der Unterschied?
- Wie geht es weiter?
- Häufige Fragen
- Quellen
- Die Checkliste in Ihrem Betrieb umsetzen
Welche Pflichten es gibt, seit wann sie gelten und was bei Verstößen droht, habe ich im Überblick zur KI-Verordnung erklärt. Hier geht es um die Umsetzung.
Stand: 15. September 2026. Der Beitrag ordnet die Rechtslage ein und ersetzt keine Rechtsberatung.
Schritt 1: Alle KI-Systeme erfassen
Die Checkliste beginnt mit der Frage, die die meisten Unternehmen falsch beantworten: Wo setzen wir überhaupt KI ein? Die ehrliche Antwort umfasst mehr als die Tools, die jemand bewusst eingeführt hat.
- Bewusst eingeführte Tools: Textassistenten, Übersetzung, Bildgeneratoren, Chatbots, Analysewerkzeuge
- KI-Funktionen in Standardsoftware: Copilot in Microsoft 365, Assistenten im CRM oder ERP, automatische Zusammenfassungen in Videokonferenzen, Rechtschreib- und Stilhilfen
- Schatten-KI: private ChatGPT-Konten, kostenlose Browser-Erweiterungen, Apps auf dem Diensthandy
- KI bei Dienstleistern, die in Ihrem Auftrag arbeiten: Agentur, Steuerberater, Personaldienstleister, IT-Systemhaus
- Eigenentwicklungen und angepasste Systeme, auch Prototypen, die schon produktiv laufen
Für jedes System halten Sie fest: Zweck, Anbieter, wer es nutzt, welche Daten hineingehen, ob es Entscheidungen über Menschen vorbereitet oder trifft, seit wann es im Einsatz ist.
Nachweis: Ein KI-Register. Eine Tabelle reicht, solange sie gepflegt wird und einen Verantwortlichen hat.
Schritt 2: Die eigene Rolle je System klären
Die KI-Verordnung verteilt Pflichten nach Rolle. Dieselbe Firma kann bei einem System Betreiber und bei einem anderen Anbieter sein.
| Betreiber | Anbieter | |
|---|---|---|
| Wer | nutzt ein KI-System unter eigener Verantwortung beruflich | entwickelt ein KI-System oder bringt es unter eigenem Namen in Verkehr |
| Typischer Fall im Mittelstand | ChatGPT, Copilot, KI-Funktionen in gekaufter Software, Chatbot vom Dienstleister | eigene KI-Anwendung für Kunden, KI-Modul im eigenen Produkt, KI-Bauteil in einer Maschine |
| Pflichten heute | KI-Kompetenz (Art. 4), keine verbotenen Praktiken (Art. 5), Kennzeichnung (Art. 50) | zusätzlich: Transparenz durch Design, bei Hochrisiko ab 2027/2028 Konformitätsbewertung, technische Dokumentation, Qualitätsmanagement, CE-Kennzeichnung, Registrierung |
| Pflichten bei Hochrisiko ab Dezember 2027 | Betrieb nach Anleitung, menschliche Aufsicht, Eingabedaten, Protokolle, Information der Beschäftigten, teils Grundrechte-Folgenabschätzung | vollständige Anbieterpflichten nach Kapitel III der Verordnung |
Drei Fälle, in denen ein Betreiber zum Anbieter wird, ohne es zu merken:
- Sie bringen ein fremdes System unter Ihrem eigenen Namen oder Ihrer Marke in Verkehr.
- Sie verändern ein System wesentlich, etwa durch Nachtraining mit eigenen Daten oder Anpassung der Funktion.
- Sie setzen ein System für einen Hochrisiko-Zweck ein, für den es nicht bestimmt war, zum Beispiel einen allgemeinen Textassistenten zur Vorauswahl von Bewerbungen.
Nachweis: Im KI-Register je System eine Spalte „Rolle" mit kurzer Begründung.
Schritt 3: Risiko einstufen
Der risikobasierte Ansatz, einfach erklärt: Die Verordnung fragt nach dem Einsatzzweck und den betroffenen Menschen. Wie klug ein System ist, spielt keine Rolle. Vier Stufen, drei Fragen je System.
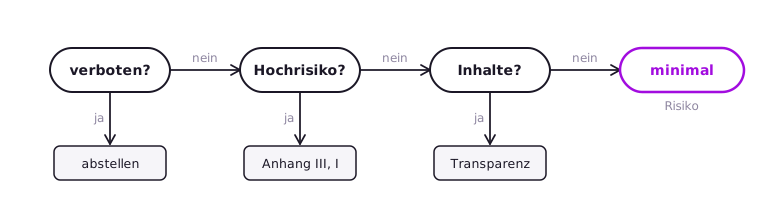
Frage 1: Fällt der Einsatz unter die verbotenen Praktiken? Emotionserkennung bei Beschäftigten oder in der Bildung, Social Scoring, manipulative Beeinflussung, ungezieltes Sammeln von Gesichtsbildern, seit Juli 2026 auch Erzeugung nicht einvernehmlicher intimer Darstellungen. Wenn ja: sofort abstellen.
Frage 2: Liegt der Einsatz in einem Hochrisiko-Bereich nach Anhang III? Für den Mittelstand relevant sind vor allem:
- Personal: Bewerberauswahl und Vorsortierung, Entscheidungen über Beförderung, Kündigung, Aufgabenzuteilung, Leistungs- und Verhaltensüberwachung
- Finanzdienstleistung: Kreditwürdigkeitsprüfung natürlicher Personen, Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung
- Bildung: Zulassung, Bewertung, Prüfungsaufsicht
- Kritische Infrastruktur: Sicherheitskomponenten in Energie, Wasser, Verkehr
- Anhang I: KI als Sicherheitsbauteil in Maschinen, Medizinprodukten, Fahrzeugen und anderen regulierten Produkten
Der Unterschied zwischen Hochrisiko-KI und anderen Systemen liegt also im Einsatzzweck, nicht in der Technik. Derselbe Textassistent ist minimales Risiko, wenn er Angebote formuliert, und ein Hochrisiko-Kandidat, wenn er Bewerbungen bewertet.
Wichtige Ausnahme: Ein System in einem Anhang-III-Bereich gilt nicht als Hochrisiko, wenn es nur eng begrenzte Hilfsaufgaben übernimmt, etwa Daten sortiert oder eine menschliche Entscheidung nachträglich prüft, ohne sie zu beeinflussen. Diese Einschätzung müssen Sie begründen und dokumentieren. Wer damit Profile von Personen erstellt, fällt immer unter Hochrisiko.
Frage 3: Erzeugt das System Inhalte oder interagiert es mit Menschen? Dann greifen Transparenzpflichten: Chatbots müssen sich als KI zu erkennen geben, Deepfakes und KI-generierte Texte zu Themen von öffentlichem Interesse müssen gekennzeichnet werden.
Alles, was durch keine der drei Fragen erfasst wird, ist minimales Risiko. Das ist im Mittelstand die große Mehrheit.
Nachweis: Je System die Einstufung mit Begründung im Register. Bei Hochrisiko-Kandidaten zusätzlich das Datum 2. Dezember 2027 im Maßnahmenplan.
Schritt 4: Die heute geltenden Pflichten umsetzen
Unabhängig von der Risikostufe gilt seit 2025 und 2026 für jeden Betreiber:
- KI-Kompetenz fördern (Art. 4): Basisschulung für alle, die KI nutzen, rollenspezifische Vertiefung für Personal, Marketing, Einkauf, IT. Wer, wann, was: dokumentiert. Einzelheiten im Beitrag zur KI-Schulungspflicht.
- Verbotene Praktiken ausgeschlossen (Art. 5): Für jedes System geprüft und im Register vermerkt.
- Kennzeichnung geregelt (Art. 50): Wer im Unternehmen KI-Inhalte veröffentlicht, weiß, wann gekennzeichnet werden muss. Der Chatbot auf der Website gibt sich als KI zu erkennen.
- KI-Richtlinie in Kraft: Erlaubte Tools, verbotene Eingaben, Freigabeprozess für neue KI-Einsätze, Verantwortlichkeiten. Kurz genug, dass sie gelesen wird.
- Datenschutz verzahnt: Auftragsverarbeitungsvertrag mit jedem KI-Anbieter, der personenbezogene Daten verarbeitet. Datenschutz-Folgenabschätzung, wo KI Entscheidungen über Menschen vorbereitet. Der Datenschutzbeauftragte kennt das KI-Register.
Nachweis: Richtlinie mit Datum und Freigabe durch die Geschäftsleitung, Schulungsnachweise, Register mit Art.-5-Prüfung, AV-Verträge in der Vertragsablage.
Schritt 5: Human-in-the-loop praktisch organisieren
Der Begriff wird oft als Schlagwort benutzt. In der Verordnung hat er zwei Adressaten: Anbieter müssen Hochrisiko-Systeme so bauen, dass Menschen sie wirksam beaufsichtigen können (Art. 14). Betreiber müssen diese Aufsicht mit Personen besetzen, die dafür geschult sind und die Befugnis haben, einzugreifen (Art. 26). Die Betreiberpflicht gilt ab Dezember 2027, aber die Praxis dahinter ist heute schon sinnvoll, für jedes System, das auf Menschen wirkt.
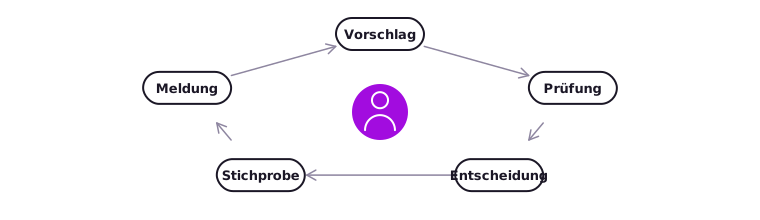
Was Human-in-the-loop in der Praxis bedeutet, in fünf Punkten:
- Eine benannte Person je System, die versteht, was es tut und wo es scheitert, und die entscheiden darf, es zu übersteuern oder abzuschalten.
- Kein automatischer Vollzug bei Entscheidungen über Menschen. Das System schlägt vor, ein Mensch entscheidet. Die Entscheidung wird als menschliche Entscheidung dokumentiert, nicht als Bestätigung eines Vorschlags.
- Stichproben nach Plan. Regelmäßig werden Ergebnisse geprüft, auch die, bei denen nichts auffällig war. Automatisierungsblindheit ist das größte Risiko: Wer hundert richtige Vorschläge gesehen hat, winkt den hundertersten durch.
- Eingabedaten im Blick. Das System bekommt nur Daten, die zum Zweck passen und ausreichend aktuell sind. Wer alte Bewerberdaten in ein neues System kippt, produziert alte Fehler.
- Vorfälle werden gemeldet. Wer merkt, dass ein System systematisch schlechte Ergebnisse liefert oder Personen benachteiligt, meldet es an die benannte Person, bei Hochrisiko-Systemen auch an den Anbieter.
Nachweis: Je System, das auf Menschen wirkt: Name der aufsichtführenden Person, Beschreibung der Aufsicht, Stichprobenplan, Protokoll der Stichproben und Vorfälle.
Schritt 6: Dokumentation, die ein Prüfer versteht
Die Frage nach den Dokumentationspflichten kommt in fast jedem Gespräch, oft mit der Sorge, dass ein Aktenordner pro System nötig sei. Für Betreiber ist der Umfang überschaubar:
| Dokument | Für wen | Ab wann |
|---|---|---|
| KI-Register mit Rolle, Risikoeinstufung, Begründung | alle Betreiber | jetzt |
| KI-Richtlinie, freigegeben | alle Betreiber | jetzt |
| Schulungsnachweise | alle Betreiber | jetzt |
| Kennzeichnungsregel für KI-Inhalte | alle, die KI-Inhalte veröffentlichen | seit August 2026 |
| Betriebsanleitung des Anbieters und Nachweis, dass danach gearbeitet wird | Betreiber von Hochrisiko-Systemen | Dezember 2027 |
| Aufsichtskonzept mit benannter Person | Betreiber von Hochrisiko-Systemen | Dezember 2027 |
| Automatisch erzeugte Protokolle des Systems, aufbewahrt | Betreiber von Hochrisiko-Systemen | Dezember 2027 |
| Information der Beschäftigten und der Arbeitnehmervertretung vor Einführung | Betreiber von Hochrisiko-Systemen am Arbeitsplatz | Dezember 2027 |
| Grundrechte-Folgenabschätzung | öffentliche Stellen sowie Betreiber in Kreditvergabe und Versicherung | Dezember 2027 |
Anbieter von Hochrisiko-Systemen tragen deutlich mehr: technische Dokumentation nach Anhang IV, Risikomanagementsystem, Qualitätsmanagementsystem, Konformitätsbewertung, CE-Kennzeichnung, Registrierung in der EU-Datenbank, Beobachtung nach dem Inverkehrbringen. Wer in diese Rolle rutscht (siehe Schritt 2), sollte das früh wissen, weil die Vorbereitung Monate dauert.
Nachweis: Ein Ordner, digital oder physisch, in dem alles liegt, was oben steht, mit Datum und Verantwortlichem. Wer nach ISO/IEC 42001 arbeitet, hat diese Struktur bereits.
Cloud-Dienste und Lieferanten: Was Sie vertraglich brauchen
Die meisten KI-Systeme im Mittelstand kommen aus der Cloud. Das verschiebt Pflichten, aber es nimmt sie nicht ab.
- Der Anbieter eines Hochrisiko-Systems muss Ihnen eine Betriebsanleitung liefern, aus der hervorgeht, wofür das System bestimmt ist, welche Aufsicht es braucht und welche Grenzen es hat. Fragen Sie danach, bevor Sie kaufen.
- Für KI-Modelle mit allgemeinem Verwendungszweck (die Sprachmodelle hinter ChatGPT, Copilot und Co.) trägt der Modellanbieter eigene Pflichten. Als Betreiber der darauf aufsetzenden Anwendung bleiben Sie für den Einsatz verantwortlich.
- Datenschutz läuft parallel: Auftragsverarbeitungsvertrag, Klarheit über den Speicherort, Ausschluss der Nutzung Ihrer Daten zum Training. Europäische Anbieter oder EU-Hosting erleichtern das, sind aber keine Pflicht.
- Bei Dienstleistern, die in Ihrem Auftrag KI einsetzen, gehört eine Klausel in den Vertrag: welche Tools, welche Daten, welche Kennzeichnung.
Nachweis: Je KI-Anbieter: Vertrag, AV-Vertrag, Betriebsanleitung oder Produktdokumentation, in der Vertragsablage.
KI-Verordnung und DSGVO: Was ist der Unterschied?
Beide gelten nebeneinander und ersetzen sich nicht.
| KI-Verordnung | DSGVO | |
|---|---|---|
| Regelt | den Einsatz von KI-Systemen nach Risiko | die Verarbeitung personenbezogener Daten |
| Gilt für | Anbieter und Betreiber von KI-Systemen | jeden, der personenbezogene Daten verarbeitet, mit oder ohne KI |
| Pflichten hängen ab von | Rolle und Risikostufe | Art der Daten und Zweck der Verarbeitung |
| Aufsicht in Deutschland | Bundesnetzagentur | Landesdatenschutzbehörden |
| Typische Überschneidung | Hochrisiko-System verarbeitet Bewerberdaten: KI-Verordnung regelt die Aufsicht über das System, DSGVO die Rechtsgrundlage und die Rechte der Bewerber |
In der Praxis sind die meisten KI-Vorfälle im Mittelstand zuerst Datenschutzvorfälle: Kundendaten in einem öffentlichen Tool, Bewerberdaten in einem System ohne Rechtsgrundlage. Deshalb steht der Datenschutzbeauftragte auf dieser Checkliste, obwohl es um die KI-Verordnung geht.
Wie geht es weiter?
Die Checkliste ist keine einmalige Übung. Neue Tools kommen, Rollen ändern sich, und die Hochrisiko-Pflichten stehen für Dezember 2027 im Kalender. Was sich bewährt hat: eine benannte Verantwortung im Haus, intern oder als externe Stabsstelle, ein fester Turnus für das Register und die Schulungen, und eine jährliche Prüfung, ob das, was auf dem Papier steht, im Betrieb noch stimmt.
Wenn Sie wissen wollen, wo Ihr Unternehmen auf dieser Checkliste steht: Der KI-Act-Check auf dieser Website braucht wenige Minuten. Für die Umsetzung ist die Stufe „Audits & Framework" gebaut: Abteilungsaudits, Register, Richtlinie, Risikoeinstufung und die Dokumentation aus Schritt 6. Oder Sie schreiben mir direkt. Innerhalb von zwei Werktagen melde ich mich persönlich.
Häufige Fragen
Gilt die KI-Verordnung auch für KI-Systeme, die wir intern entwickeln?
Ja. Wer ein KI-System selbst entwickelt und im eigenen Betrieb einsetzt, ist Anbieter und Betreiber zugleich. Die Verordnung nennt das „in Betrieb nehmen". Bei einem Hochrisiko-Zweck bedeutet das die vollständigen Anbieterpflichten, auch wenn das System nie verkauft wird.
Wie unterscheiden sich die Pflichten für Anbieter und Betreiber?
Betreiber müssen KI-Kompetenz fördern, verbotene Praktiken ausschließen, Inhalte kennzeichnen und bei Hochrisiko-Systemen die Aufsicht organisieren, Protokolle aufbewahren und Beschäftigte informieren. Anbieter müssen zusätzlich das System selbst konform bauen: Risikomanagement, technische Dokumentation, Konformitätsbewertung, CE-Kennzeichnung und Registrierung. Die Tabelle in Schritt 2 zeigt beides nebeneinander.
Was bedeutet Human-in-the-loop in der Praxis?
Eine benannte, geschulte Person je System, die eingreifen und abschalten darf, keine automatischen Entscheidungen über Menschen, Stichproben nach Plan, Kontrolle der Eingabedaten und ein Meldeweg für Vorfälle. Für Betreiber von Hochrisiko-Systemen ist das ab Dezember 2027 Pflicht, für alle anderen eine sinnvolle Praxis.
Welche Dokumentationspflichten entstehen durch das Konformitätsbewertungsverfahren?
Das betrifft Anbieter von Hochrisiko-Systemen: technische Dokumentation nach Anhang IV, Nachweis des Risiko- und Qualitätsmanagements, Konformitätserklärung und Registrierung in der EU-Datenbank. Betreiber müssen das nicht erstellen, sollten aber vom Anbieter die Betriebsanleitung und den Nachweis der Konformität verlangen.
Welche KI-Systeme sind verboten?
Emotionserkennung am Arbeitsplatz und in der Bildung, Social Scoring, manipulative Techniken, ungezieltes Auslesen von Gesichtsbildern, biometrische Kategorisierung nach sensiblen Merkmalen und seit Juli 2026 die Erzeugung nicht einvernehmlicher intimer Darstellungen. Die vollständige Liste steht in Artikel 5 der Verordnung.
Wie nutze ich KI sicher im Unternehmen?
Mit einer KI-Richtlinie, die sagt, welche Tools erlaubt sind und welche Daten nicht hineingehören, mit geschulten Mitarbeitenden und mit einem Register, das zeigt, was im Einsatz ist. Wie eine solche Richtlinie aussieht und wie sie sich vom Rahmenwerk unterscheidet, steht im Beitrag zu Richtlinie und Rahmenwerk.
Quellen
- Verordnung (EU) 2024/1689 (KI-Verordnung), insbesondere Art. 4, 5, 6, 14, 25, 26, 27, 50 und Anhang III
- Verordnung (EU) 2026/1744 (Digital Omnibus zur KI)
- Europäische Kommission, Leitlinien zur Definition von KI-Systemen und zu verbotenen Praktiken (2025)
- Europäische Kommission, Fragen und Antworten zur KI-Kompetenz
Die Checkliste in Ihrem Betrieb umsetzen
Abteilungsaudits, Register, Richtlinie, Risikoeinstufung und die Dokumentation aus Schritt 6: Dafür ist die Stufe Audits & Framework gebaut. Im Erstgespräch klären wir, wo Sie stehen und was fehlt.
Erstgespräch vereinbarenAudits & Framework →
Verwandt: KI-Verordnung: Welche Pflichten haben Unternehmen seit August 2026? · ChatGPT und Co. im Unternehmen: So nutzen Sie KI-Tools DSGVO-konform · Richtlinie oder Rahmenwerk, was ist der Unterschied?