ChatGPT und Co. im Unternehmen: So nutzen Sie KI-Tools DSGVO-konform
Inhalt
- Ist ChatGPT datenschutzkonform?
- Warum Sprachmodelle datenschutzrechtlich heikel sind
- Welche DSGVO-Artikel sind für KI relevant?
- Welche Daten dürfen in ein KI-Tool und welche nicht?
- Wie anonymisiere ich Daten vor der Eingabe?
- Darf ich Kundendaten zum Training von KI-Modellen verwenden?
- Wer haftet, wenn eine KI gegen die DSGVO verstößt?
- Checkliste: KI-Tools datenschutzkonform einsetzen
- Die KI-Richtlinie hält alles zusammen
- Ausblick: Was sich an der DSGVO ändern könnte
- Häufige Fragen
- Quellen
- Die Datenampel in die Köpfe bringen
Die meisten KI-Vorfälle im Mittelstand sind Datenschutzvorfälle: Kundendaten in einem öffentlichen Tool, Bewerbungen in einem Chatbot, Vertragsentwürfe mit Namen und Konditionen zur Zusammenfassung hochgeladen. Dieser Beitrag zeigt, wie Sie das vermeiden.
Stand: 15. September 2026. Der Beitrag ordnet die Rechtslage ein und ersetzt keine Rechtsberatung.
Ist ChatGPT datenschutzkonform?
Die ehrliche Antwort: Das hängt von der Version, dem Vertrag und Ihrer Nutzung ab.
Die kostenlose Privatversion ist für berufliche Nutzung mit personenbezogenen Daten ungeeignet. Eingaben können zum Training verwendet werden, es gibt keinen Vertrag zur Auftragsverarbeitung, und Sie haben keine Kontrolle darüber, was mit den Daten geschieht. Für Texte ohne jeden Personenbezug mag sie taugen. Sobald ein Kundenname, eine Mitarbeiterin oder ein Bewerber in der Eingabe vorkommt, ist die Grenze überschritten.
Geschäftsversionen (ChatGPT Team, Enterprise, die API, Microsoft 365 Copilot und vergleichbare Angebote) bringen in der Regel einen Vertrag zur Auftragsverarbeitung mit, schließen das Training mit Ihren Daten aus und bieten teils die Verarbeitung in der EU. Das macht sie nutzbar, aber es macht sie nicht automatisch konform. Sie müssen den Vertrag prüfen, die Verarbeitung dokumentieren und die Betroffenen informieren.
Europäische Plattformen setzen oft auf Verarbeitung in der EU und bieten die Wahl zwischen verschiedenen Modellen, auch europäischen. Das erleichtert die Prüfung, ersetzt sie aber nicht. Zur Transparenz: Ich bin Partner von Langdock, einer solchen Plattform, und setze sie bei Kunden ein. Die Kriterien in diesem Beitrag gelten für jede Plattform gleichermaßen.
Unabhängig vom Tool gilt: Verantwortlicher im Sinne der DSGVO ist Ihr Unternehmen. Der Anbieter ist Auftragsverarbeiter. Wenn etwas schiefgeht, steht Ihr Name auf dem Bescheid.
Warum Sprachmodelle datenschutzrechtlich heikel sind
Vier Eigenschaften unterscheiden Sprachmodelle von klassischer Software:
- Die Eingabe verlässt das Haus. Was Sie eintippen oder hochladen, wird auf Servern des Anbieters verarbeitet, oft außerhalb der EU. Damit ist jede Eingabe mit Personenbezug eine Datenübermittlung, für die eine Rechtsgrundlage und ein Vertrag nötig sind.
- Training ist Zweckänderung. Wenn der Anbieter Ihre Eingaben zum Training nutzt, werden Daten für einen Zweck verarbeitet, für den sie nie erhoben wurden. Die Betroffenen wissen nichts davon und können nichts dagegen tun.
- Betroffenenrechte sind schwer zu erfüllen. Was einmal in ein Modell eingeflossen ist, lässt sich nicht gezielt löschen. Auskunft, Berichtigung und Löschung nach DSGVO stoßen an technische Grenzen. Deshalb ist der Ausschluss des Trainings so wichtig.
- Modelle erfinden Fakten, auch über Menschen. Ein Sprachmodell, das falsche Angaben über eine Person erzeugt, verarbeitet unrichtige personenbezogene Daten. Wer solche Ausgaben ungeprüft weiterverwendet, verstößt gegen den Grundsatz der Richtigkeit.
Die Datenschutzkonferenz der deutschen Aufsichtsbehörden hat diese Punkte in ihrer Orientierungshilfe „Künstliche Intelligenz und Datenschutz" von Mai 2024 zusammengefasst, ergänzt im Juni 2025 um empfohlene technische und organisatorische Maßnahmen und im Oktober 2025 um ein Papier zu KI-Systemen, die auf eigene Dokumente zugreifen (RAG). Die drei Papiere sind rechtlich nicht bindend, aber sie zeigen, woran die Behörden messen.
Welche DSGVO-Artikel sind für KI relevant?
| Artikel | Worum es geht | Was das für KI-Tools bedeutet |
|---|---|---|
| Art. 5 | Grundsätze: Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung | Nur eingeben, was für den Zweck nötig ist. Ausgaben über Personen prüfen. Verläufe löschen. |
| Art. 6 | Rechtsgrundlage | Für jeden Einsatzzweck festhalten, worauf die Verarbeitung gestützt wird. Berechtigtes Interesse mit Abwägung dokumentieren. |
| Art. 9 | Besondere Kategorien: Gesundheit, Religion, Gewerkschaft, Herkunft | In der Regel nicht in KI-Tools eingeben. Wenn doch, braucht es eine Ausnahme nach Art. 9 Abs. 2. |
| Art. 13, 14 | Informationspflichten | Beschäftigte, Kunden und Bewerber müssen wissen, dass KI eingesetzt wird. Datenschutzerklärung und interne Information anpassen. |
| Art. 15 bis 17 | Auskunft, Berichtigung, Löschung | Muss auch für Daten in KI-Tools möglich sein. Deshalb kein Training, kurze Speicherfristen, Zugriff auf Verläufe. |
| Art. 22 | Automatisierte Entscheidungen | Keine Entscheidung mit rechtlicher Wirkung allein durch KI, etwa Absagen an Bewerber. Ein Mensch entscheidet. |
| Art. 25 | Datenschutz durch Technikgestaltung | Tool-Auswahl und Konfiguration mit Datenschutz als Kriterium: Training aus, Speicherfristen kurz, Rollen eng. |
| Art. 28 | Auftragsverarbeitung | Vertrag mit jedem KI-Anbieter, der personenbezogene Daten verarbeitet. Ohne Vertrag keine Nutzung. |
| Art. 32 | Sicherheit der Verarbeitung | Zugriffsrechte, Zwei-Faktor-Anmeldung, keine privaten Konten für dienstliche Daten. |
| Art. 35 | Datenschutz-Folgenabschätzung | Pflicht, wenn KI Entscheidungen über Menschen vorbereitet oder große Datenmengen bewertet. |
| Art. 44 ff. | Drittlandübermittlung | Bei Anbietern außerhalb der EU: Angemessenheitsbeschluss oder Standardvertragsklauseln prüfen. |
Welche Daten dürfen in ein KI-Tool und welche nicht?
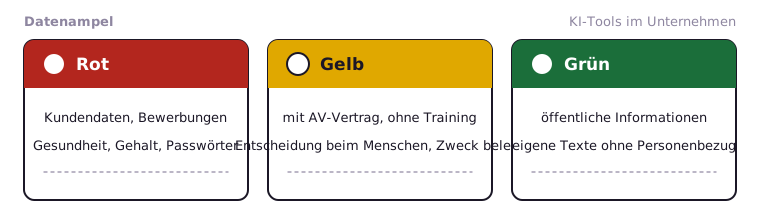
Die praktischste Regel ist eine Ampel, die jeder Beschäftigte im Kopf hat.
Rot, niemals in ein KI-Tool ohne ausdrückliche Freigabe:
- Namen, Kontaktdaten und Vorgänge von Kunden, Mitarbeitenden, Bewerbern, Lieferanten
- Gesundheitsdaten, Krankmeldungen, Angaben zu Religion, Herkunft, Gewerkschaft
- Gehälter, Beurteilungen, Abmahnungen, Zeugnisse
- Verträge und Angebote mit Namen und Konditionen Dritter
- Geschäftsgeheimnisse: Rezepturen, Kalkulationen, Quellcode, Kundenlisten
- Zugangsdaten, Passwörter, Schlüssel
Gelb, nur mit freigegebenem Tool, Vertrag und dokumentiertem Zweck:
- Interne Dokumente mit Personenbezug in einer Plattform mit Auftragsverarbeitung und ohne Training
- Kundendaten in einem KI-System, das an das eigene CRM angebunden ist, nach Datenschutz-Folgenabschätzung
- Bewerbungsunterlagen zur Zusammenfassung, wenn ein Mensch entscheidet und die Betroffenen informiert sind
Grün, unbedenklich:
- Öffentlich verfügbare Informationen
- Eigene Texte ohne Personenbezug: Produktbeschreibungen, Anleitungen, allgemeine Vorlagen
- Anonymisierte Daten, bei denen niemand mehr identifizierbar ist
Die Ampel gehört in die KI-Richtlinie und in die Schulung. Sie ist die eine Regel, die Beschäftigte sich merken.
Wie anonymisiere ich Daten vor der Eingabe?
Häufig lässt sich die Aufgabe erledigen, ohne dass Personendaten das Haus verlassen. Drei Stufen:
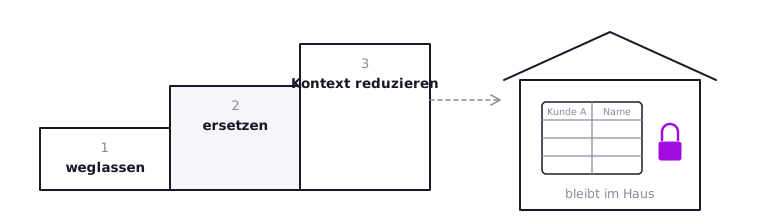
- Weglassen. Braucht das Modell den Namen, um den Text zu verbessern? Fast nie. Ein Beschwerdebrief lässt sich als „ein Kunde" zusammenfassen, ein Bewerbungsanschreiben ohne Name und Adresse bewerten.
- Ersetzen. Namen durch Platzhalter (Kunde A, Mitarbeiterin B), Kundennummern und Aktenzeichen entfernen, Daten grob runden, Orte durch Regionen ersetzen. Wichtig: Die Zuordnungstabelle bleibt im Haus und geht nie mit in das Tool.
- Kontext reduzieren. Auch ohne Namen kann eine Person erkennbar sein: „der einzige Schweißer in Wermelskirchen, der letzte Woche gekündigt hat" ist ein Personenbezug. Prüfen Sie, ob die Kombination der übrigen Angaben eine Person identifizierbar macht.
Der Unterschied zwischen Pseudonymisierung und Anonymisierung ist rechtlich wichtig: Pseudonymisierte Daten (mit Zuordnungstabelle) bleiben personenbezogen, die DSGVO gilt weiter. Nur wirklich anonyme Daten fallen heraus. Für den Alltag heißt das: Stufe 1 und 2 machen die Eingabe deutlich sicherer, ersetzen aber Vertrag und Rechtsgrundlage nicht, wenn ein Restbezug bleibt.
Wer regelmäßig Dokumente mit Personenbezug verarbeiten muss, sollte ein Tool wählen, das die Ersetzung automatisch vor der Übermittlung vornimmt, oder eine Plattform mit Auftragsverarbeitung, in der die Daten bleiben dürfen.
Darf ich Kundendaten zum Training von KI-Modellen verwenden?
Für den Mittelstand lautet die praktische Antwort: fast nie, und meistens brauchen Sie es auch nicht.
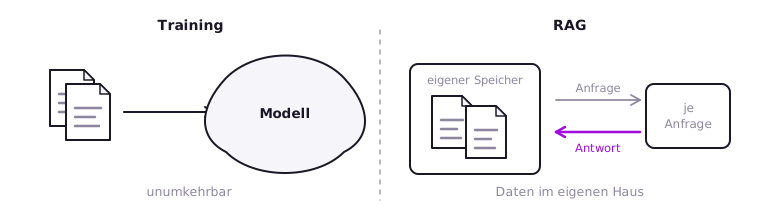
Rechtlich ist das Training mit Kundendaten eine Verarbeitung zu einem neuen Zweck. Sie braucht eine eigene Rechtsgrundlage, in der Regel eine Einwilligung oder ein berechtigtes Interesse mit dokumentierter Abwägung, dazu die Information der Betroffenen und die Möglichkeit, zu widersprechen. Der Europäische Datenschutzausschuss hat sich Ende 2024 dazu geäußert und hohe Anforderungen an Anonymisierung und Interessenabwägung gestellt. Wer Kundendaten in ein Modell trainiert, das er später nicht mehr gezielt bereinigen kann, hat ein Problem, das nicht mehr weggeht.
Was die meisten Unternehmen eigentlich wollen, ist etwas anderes: ein KI-System, das auf die eigenen Dokumente zugreift und daraus antwortet. Das geht ohne Training, mit einer Technik, die die Dokumente bei jeder Anfrage durchsucht (RAG). Die Daten bleiben in Ihrem Speicher, Zugriffsrechte lassen sich abbilden, Löschungen wirken sofort. Die Datenschutzkonferenz hat dazu im Oktober 2025 ein eigenes Papier veröffentlicht. Auch hier gelten Rechtsgrundlage, Zugriffskonzept und Folgenabschätzung, aber das Problem der Unumkehrbarkeit entfällt.
Wer haftet, wenn eine KI gegen die DSGVO verstößt?
Zuerst das Unternehmen. Als Verantwortlicher haften Sie für die Verarbeitung, auch wenn ein Mitarbeiter eigenmächtig ein Tool genutzt hat oder der Anbieter einen Fehler gemacht hat. Bußgelder nach Art. 83 DSGVO reichen bis 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes, in der Praxis bemessen sich die Beträge an Schwere, Dauer und dem, was das Unternehmen vorher an Vorkehrungen getroffen hat.
Der Anbieter haftet als Auftragsverarbeiter, wenn er gegen den Vertrag oder seine eigenen Pflichten verstößt. Ohne Vertrag gibt es diese Verteilung nicht, dann haften Sie allein.
Betroffene können nach Art. 82 DSGVO Schadenersatz verlangen, auch für immaterielle Schäden, etwa wenn Bewerberdaten in einem öffentlichen Tool gelandet sind.
Mitarbeitende haften arbeitsrechtlich nur bei grober Fahrlässigkeit oder Vorsatz, und auch dann begrenzt. Wer keine Regeln aufgestellt und nicht geschult hat, kann sich hinterher nicht auf den Mitarbeiter berufen. Umgekehrt: Wer Richtlinie, Schulung und Nachweis hat, steht bei Behörde und Gericht deutlich besser da.
Checkliste: KI-Tools datenschutzkonform einsetzen
- Tool-Auswahl: Vertrag zur Auftragsverarbeitung vorhanden, Training mit Ihren Daten ausgeschlossen, Speicherort und Speicherfristen bekannt, Drittlandübermittlung geprüft
- Konten: Nur dienstliche Konten mit Zwei-Faktor-Anmeldung, keine privaten Konten für dienstliche Daten, Rollen und Zugriffsrechte vergeben
- Zwecke: Für jeden Einsatz festgehalten, was verarbeitet wird und auf welcher Rechtsgrundlage
- Datenampel: Rot, Gelb, Grün definiert und in der KI-Richtlinie verankert
- Anonymisierung: Vorgehen für Dokumente mit Personenbezug festgelegt, Zuordnungstabellen bleiben im Haus
- Datenschutz-Folgenabschätzung: Durchgeführt, wo KI Entscheidungen über Menschen vorbereitet oder große Datenmengen bewertet
- Information: Beschäftigte, Betriebsrat, Kunden und Bewerber informiert, Datenschutzerklärung angepasst, Verarbeitungsverzeichnis ergänzt
- Betroffenenrechte: Verfahren, wie Auskunft und Löschung auch für Daten in KI-Tools erfüllt werden
- Schulung: Alle, die KI-Tools nutzen, kennen die Ampel und wissen, was bei einem Vorfall zu tun ist
- Datenschutzbeauftragter: Eingebunden bei Tool-Auswahl, Folgenabschätzung und Richtlinie, kennt das KI-Register
- Vorfallprozess: Wer meldet was an wen, wenn doch Personendaten in ein falsches Tool geraten sind, mit Blick auf die 72-Stunden-Frist für Meldungen an die Aufsicht
Die KI-Richtlinie hält alles zusammen
Die Ampel, die freigegebenen Tools, das Vorgehen bei der Anonymisierung, der Meldeweg: All das gehört in ein kurzes Dokument, das jeder Beschäftigte gelesen hat. Die KI-Richtlinie ist keine juristische Abhandlung. Sie ist eine Seite, die sagt, was gilt. Wie sie sich vom Governance-Rahmenwerk unterscheidet und was hineingehört, habe ich in einem eigenen Beitrag beschrieben.
Ausblick: Was sich an der DSGVO ändern könnte
Die Kommission hat im Rahmen des Digital Omnibus auch Änderungen an der DSGVO vorgeschlagen, unter anderem zum Training von KI-Modellen auf Grundlage des berechtigten Interesses. Bei Redaktionsschluss war dieser Teil noch im Gesetzgebungsverfahren. Für die Praxis im Mittelstand ändert das vorerst nichts: Vertrag, Ampel, Schulung und Nachweis bleiben die Grundlage, unabhängig davon, wie die Reform ausgeht. Ich aktualisiere diesen Beitrag, sobald sie beschlossen ist.
Wenn Sie wissen wollen, wo Ihr Unternehmen steht: Die Schulung an der Plattform, mit der Ihr Team danach arbeitet, ist der schnellste Weg, die Ampel in die Köpfe zu bekommen. Dafür ist mein Einstieg „Schulung & Start" gebaut. Oder Sie schreiben mir direkt. Innerhalb von zwei Werktagen melde ich mich persönlich.
Häufige Fragen
Sind KI-Chatbots im Büro datenschutzkonform?
Ja, wenn vier Voraussetzungen erfüllt sind: Vertrag zur Auftragsverarbeitung mit dem Anbieter, Ausschluss des Trainings mit Ihren Daten, klare Regeln für erlaubte und verbotene Eingaben und geschulte Beschäftigte. Die kostenlose Privatversion von ChatGPT erfüllt diese Voraussetzungen nicht.
Warum darf man keine persönlichen Daten in KI eingeben?
Weil die Eingabe das Unternehmen verlässt, beim Anbieter verarbeitet und im schlechtesten Fall zum Training verwendet wird. Die betroffene Person wurde dafür nie gefragt, kann ihre Rechte nicht ausüben, und die Daten lassen sich aus einem Modell nicht wieder entfernen. Mit Vertrag, Trainingsausschluss und Rechtsgrundlage ist die Eingabe möglich, ohne sie ist sie ein Verstoß.
Schützt die DSGVO meine Daten vor KI?
Sie gibt Ihnen die Werkzeuge: Auskunft, Widerspruch, Löschung, Schadenersatz. Ob sie greifen, hängt davon ab, wie das Unternehmen KI einsetzt. Ein Anbieter, der Ihre Daten in ein Modell trainiert hat, kann sie technisch kaum noch entfernen. Deshalb setzen die Aufsichtsbehörden beim Trainingsausschluss und bei der Anonymisierung an.
Welche DSGVO-Artikel sind für KI relevant?
Vor allem Art. 5 (Grundsätze), 6 (Rechtsgrundlage), 9 (besondere Kategorien), 13 und 14 (Information), 15 bis 17 (Betroffenenrechte), 22 (automatisierte Entscheidungen), 25 (Technikgestaltung), 28 (Auftragsverarbeitung), 32 (Sicherheit), 35 (Folgenabschätzung) und 44 ff. (Drittland). Die Tabelle oben ordnet jeden Artikel dem KI-Einsatz zu.
Gibt es aktuelle Urteile zu KI und Datenschutz?
Die Rechtsprechung entwickelt sich, verbindliche Leitentscheidungen zum Einsatz von Sprachmodellen im Unternehmen gibt es bislang wenige. Prägend sind derzeit die Orientierungshilfen der Datenschutzkonferenz und die Stellungnahme des Europäischen Datenschutzausschusses zu KI-Modellen. Wer sich daran hält, ist auf der sicheren Seite der aktuellen Auslegung.
Was ist der Unterschied zwischen KI-Verordnung und DSGVO?
Die KI-Verordnung regelt den Einsatz von KI-Systemen nach Risiko, die DSGVO die Verarbeitung personenbezogener Daten. Beide gelten nebeneinander. Den Vergleich in einer Tabelle finden Sie in der Compliance-Checkliste zur KI-Verordnung.
Quellen
- Datenschutz-Grundverordnung (EU) 2016/679
- Datenschutzkonferenz, Orientierungshilfe „Künstliche Intelligenz und Datenschutz", Mai 2024
- Datenschutzkonferenz, Orientierungshilfe zu technischen und organisatorischen Maßnahmen bei KI-Systemen, Juni 2025
- Datenschutzkonferenz, Datenschutzrechtliche Besonderheiten generativer KI-Systeme mit RAG-Methode, Oktober 2025
- Europäischer Datenschutzausschuss, Stellungnahme 28/2024 zu KI-Modellen, Dezember 2024
Die Datenampel in die Köpfe bringen
Die Schulung an der Plattform, mit der Ihr Team danach arbeitet, ist der schnellste Weg. Dafür ist der Einstieg Schulung & Start gebaut, inklusive des Nachweises.
Erstgespräch vereinbarenSchulung & Start →
Verwandt: EU AI Act Compliance-Checkliste: So machen Sie Ihr Unternehmen konform · Richtlinie oder Rahmenwerk, was ist der Unterschied? · KI-Schulung nach Art. 4 EU AI Act: Wer muss geschult werden, was muss rein, und wie weisen Sie es nach?